引言
随着数字阅读的普及,网络文学网站已成为用户规模庞大、交互频繁的互联网服务平台。用户在注册、阅读、评论、打赏、订阅等环节中,不可避免地提交手机号、邮箱、账户昵称、支付信息乃至阅读偏好等个人数据。这些信息一旦被泄露或滥用,不仅可能引发电信诈骗、骚扰营销,还可能导致用户遭受网络暴力或身份盗用。因此,网络文学网站作为个人互联网服务提供者,如何有效保护注册者的个人隐私信息,既是法律合规的底线要求,也是平台赢得用户信任、实现可持续发展的核心能力。本文从合作治理视角出发,探讨网络文学网站与用户、监管方、第三方服务商等多主体协同保护隐私信息的可行路径。
一、网络文学网站隐私保护的特殊性与风险点
网络文学网站具有内容属性强、社区互动频密、青少年用户占比较高、付费转化链条长等特点,其隐私信息保护面临的特殊风险包括:
- 注册环节过度收集。部分平台以实名制或“享受完整功能”为由,强制采集通讯录、位置、设备识别码等非必要信息,超出最小必要范围。
- 阅读行为数据敏感化。用户的阅读书目、收藏夹、评论内容、阅读时段等可以刻画其思想倾向、心理状态和生活方式,属于高敏感度的行为画像数据,一旦聚合分析或泄露,侵害后果深远。
- 评论区与社区交互风险。用户在书评、段评、章评中可能无意暴露真实姓名、职业、住址等个人信息,平台若缺乏实时过滤和提醒机制,容易造成“自曝式”泄露。
- 第三方SDK与广告联盟的数据外流。网络文学站普遍接入广告、统计、推送、支付类第三方组件,若未对SDK进行安全评估和权限管控,数据可能在用户不知情的情况下流向外部。
- 账号黑产与撞库攻击。由于文学作品用户粘性高、账号具有一定虚拟财产价值(如阅读券、粉丝值),黑产通过撞库、钓鱼等方式获取账号后,可进一步套取个人信息或进行诈骗。
二、法律与标准框架下的基本义务
我国《个人信息保护法》《网络安全法》《数据安全法》以及《常见类型移动互联网应用程序必要个人信息范围规定》等规范,对网络文学类App和网站提出了明确要求。平台应重点落实以下义务:
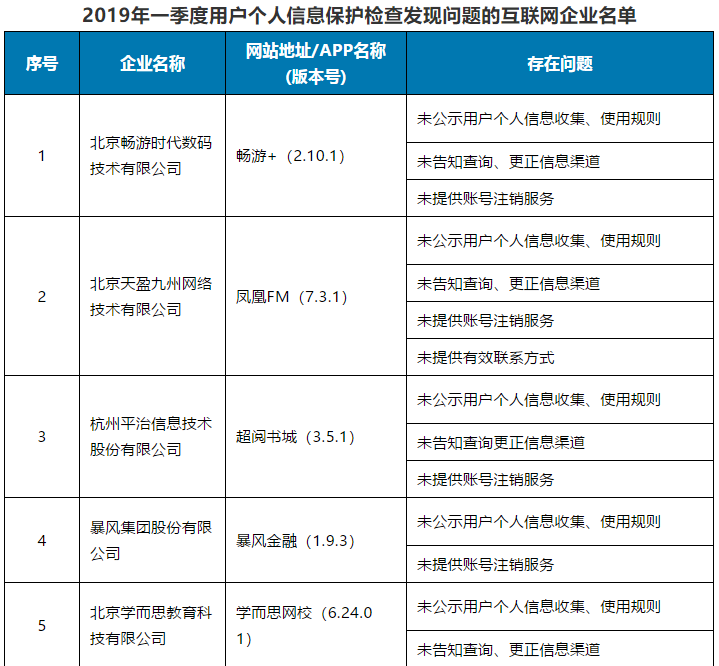
- 告知同意:以显著方式、清晰易懂的语言真实、准确、完整地告知处理目的、方式、种类和保存期限,不得以捆绑授权、默认勾选等方式取得同意。
- 最小必要:注册环节仅收集实现基本业务功能所必需的信息,阅读推荐所需的画像数据应提供关闭或匿名化选项。
- 单独同意:处理敏感个人信息(如生物识别、行踪轨迹)或向第三方提供个人信息时,应取得单独同意。
- 删除与撤回:提供便捷的账号注销、信息删除、授权撤回渠道,并在合理期限内完成处理。
- 安全保障:采取加密、去标识化、访问控制、安全审计等措施,防止泄露、篡改、丢失。
三、合作治理视角下的多主体协同保护路径
(一)平台与用户:从“格式条款”走向“隐私共创”
传统隐私政策多为平台单方拟定的格式文本,用户阅读率低、理解成本高。网络文学网站可借助自身内容优势,将隐私保护嵌入用户体验:
- 分层式隐私说明。用章节化、漫画化、问答式语言呈现隐私政策要点,设置“关键条款速览”,降低阅读门槛。
- 场景化授权管理。在注册、评论、打赏、参与活动等具体场景中,以弹窗或浮层方式逐项说明信息用途,支持用户按场景开启或关闭授权。
- 社区隐私提醒机制。在评论输入框设置敏感信息检测提示,对疑似手机号、身份证号、住址等内容进行模糊化处理或风险提醒。
- 用户隐私反馈通道。设立专门的隐私问题反馈入口和响应时限,鼓励用户举报信息泄露线索,形成“用户发现—平台处置—结果反馈”的闭环。
(二)平台与第三方服务商:建立数据流转的“最小必要+全程审计”机制
网络文学网站往往依赖广告、支付、数据分析等第三方服务,需通过合同约束和技术管控实现合作治理:
- SDK准入评估。接入前对第三方SDK进行安全检测与合规评估,明确其收集信息的范围、频次和目的,禁止其超出约定范围采集数据。
- 数据接口最小化。通过API网关对第三方接口实施权限分级和流量审计,确保其只能获取业务必需的最少字段。
- 联合安全监测。与支付、广告等合作方建立数据泄露应急联动机制,一旦发现异常访问或批量拉取行为,及时阻断并溯源。
- 合同与审计条款。在合作协议中明确数据保护责任、违约责任和审计权,定期对第三方数据处理活动开展合规审计。
(三)平台与行业组织:推动行业标准与自律公约
网络文学行业具有相似的业务模式和数据风险,行业组织可发挥标准制定与自律协调作用:
- 制定网络文学行业个人信息保护指引。针对阅读行为数据分类分级、评论社区隐私保护、未成年人信息特殊保护等场景,形成可操作的行业规范。
- 建立行业黑名单与信息共享机制。对严重违规收集使用个人信息的第三方服务商或营销机构,在行业范围内进行风险提示和联合抵制。
- 开展隐私保护能力认证。推动平台隐私保护水平与行业评级、流量扶持等挂钩,形成正向激励。
(四)平台与监管方:构建“事前评估—事中监测—事后处置”的合作监管
- 事前:隐私影响评估。上线新功能或改变数据处理规则前,开展个人信息保护影响评估,并向监管部门备案高风险处理活动。
- 事中:安全监测与信息报送。建立个人信息安全监测预警机制,按要求向监管部门报送安全事件和处置情况,配合开展监督检查。
- 事后:快速响应与救济。制定个人信息泄露应急预案,发生泄露时及时告知用户和监管部门,并采取补救措施;建立便捷的投诉受理和处理机制,保障用户救济权利。
四、技术赋能:以隐私增强技术提升保护效能
合作治理需要技术手段支撑。网络文学网站可采用隐私增强技术(PETs)在数据利用与隐私保护之间取得平衡:
- 数据去标识化与假名化:对阅读行为数据去除直接标识符,使用随机化ID关联用户,降低数据聚合后的识别风险。
- 联邦学习与差分隐私:在个性化推荐场景中,通过联邦学习在本地训练模型、仅上传模型更新,或对统计数据加入噪声,避免原始阅读数据的集中采集。
- 加密存储与传输:对手机号、支付信息等敏感字段实施加密存储,全站启用HTTPS和安全传输协议。
- 访问控制与审计日志:实施基于角色的最小权限访问控制,对后台查询用户信息的行为进行全量记录和异常告警,防止内部人员违规查询。
五、未成年人隐私的特殊保护
网络文学网站青少年用户比例较高,应将未成年人隐私保护作为合作治理的重点。平台应落实未成年人模式,限制不必要的个人信息收集,禁止基于未成年人个人信息进行自动化决策和精准营销;监护人可通过家长控制功能管理账号权限。与学校、家庭、行业组织合作开展网络素养与隐私保护教育,提升未成年人的自我保护意识。
网络文学网站注册者个人隐私信息的有效保护,不能仅依赖平台单方面的合规努力,而需要构建“平台—用户—第三方—行业—监管”多方合作的治理生态。以最小必要为原则,以透明知情为基础,以技术赋能为支撑,以协同监管为保障,网络文学网站方能在保障用户隐私安全的促进内容生态与数字阅读产业的健康发展。个人互联网服务的本质是以信任为基石的服务,而 Privacy by Design 应当成为网络文学平台从注册入口开始就坚持的产品哲学。