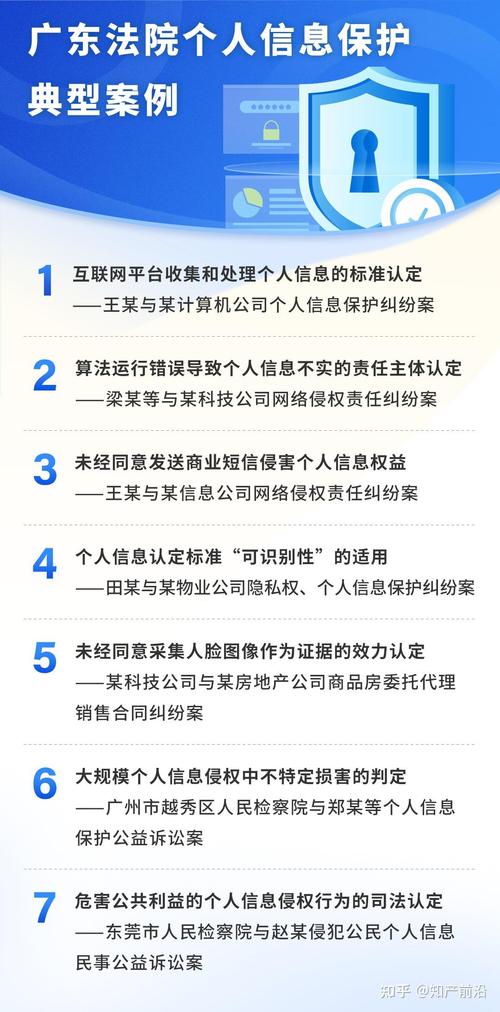
一、引言\n\n随着《个人信息保护法》《数据安全法》《网络数据安全管理条例》的相继施行,我国个人信息保护的法律框架已基本成形。法律文本的抽象性决定了其生命力最终需要在个案裁判中得以舒展。广东省高级人民法院与北京互联网法院发布的个人信息保护典型案例,分别从省级司法机关的宏观指引和专门法院的微观裁量两个维度,勾勒出个人互联网服务场景中个人信息保护的司法裁判逻辑。本文拟以两组典型案例为分析样本,聚焦个人互联网服务这一高频场景,梳理司法机关在权利定性、归责原则、损害赔偿及技术合规等核心问题上的裁判进路,并就其规范意涵与制度启示展开讨论。\n\n## 二、个人互联网服务场景的界定与风险素描\n\n所谓“个人互联网服务场景”,是指网络服务提供者面向自然人用户、以个人信息处理为基础运行要素的互联网服务形态,典型者包括在线预订、生活服务应用、个性化推荐、即时通信、智能终端云服务等。此类场景具有三个显著特征:其一,服务的正常运转以持续、动态收集和处理用户信息为前提,“信息换服务”构成基本的商业逻辑;其二,处理者与用户之间的信息不对称与技术不对称极为突出,用户对个人信息流向的实际控制能力有限;其三,处理活动往往横跨多个主体和层级,形成以平台为核心的复杂处理网络。\n\n正是这些特征,催生了个人互联网服务场景中典型的个人信息风险:\n\n1. 过度收集与强制授权。服务功能开放所需的“一般性同意”与个人敏感信息的“单独同意”常被混同,用户在不必要的范围内被迫授权。\n2. 告知同意的虚化。冗长晦涩的隐私政策使“知情”蜕变为形式,用户接近“无从选择”的处境。\n3. 数据处理的“黑箱化”。算法推荐、用户画像等技术使处理行为的可解释性降低。\n4. 平台-第三方数据链路外溢。开放平台让ISV(独立软件服务提供者)、小程序运营者等多方共生,“责任稀释”频频出现。\n
如若转载,请注明出处:http://www.sdnuoshan.com/product/4.html
更新时间:2026-10-26 09:51:17